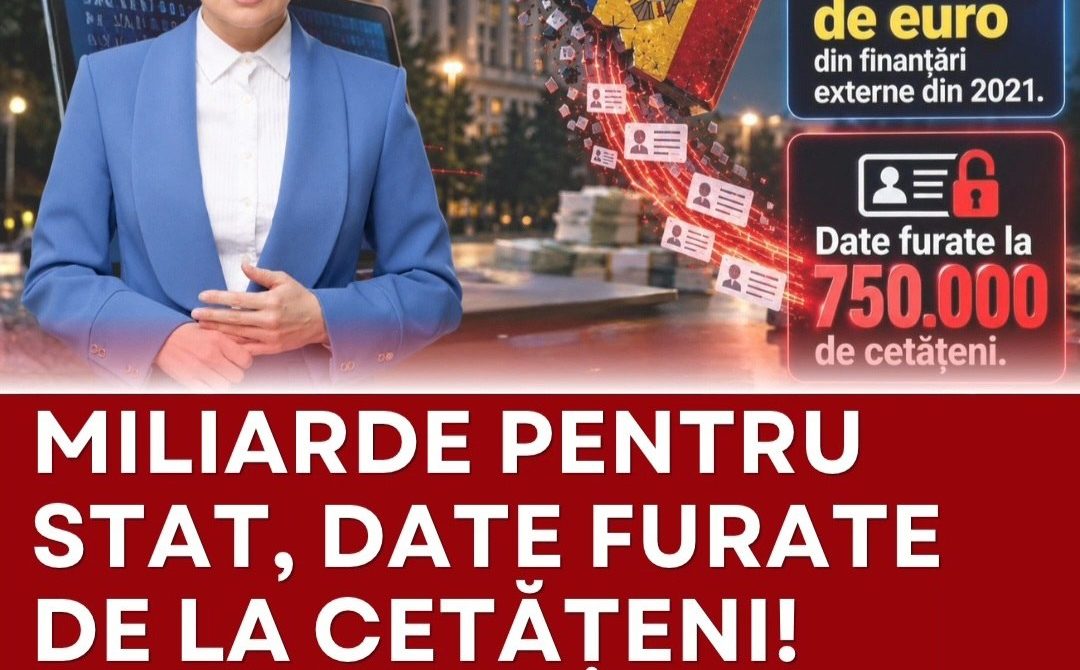
Președinta Partidului Politic „Moldova Mare”, Victoria Furtună, solicită efectuarea unui audit tehnic independent după incidentul de securitate cibernetică în urma căruia ar fi fost extrase datele a aproximativ 750.000 de cetățeni ai Republicii Moldova.
Într-o postare pe rețelele sociale, aceasta pune sub semnul întrebării eficiența cheltuielilor pentru digitalizare și securitate cibernetică, în contextul finanțărilor externe de care a beneficiat țara începând cu anul 2021. Furtună afirmă că Republica Moldova a primit în această perioadă aproximativ 8 miliarde de euro sub formă de granturi, credite și asistență financiară.
Potrivit acesteia, deși autoritățile au creat structuri noi, au adoptat legi și au beneficiat de finanțări pentru consolidarea securității cibernetice, sistemele informaționale ale statului nu au reușit să protejeze datele cetățenilor.
Furtună face referire și la faptul că, în luna august, au fost înăsprite cerințele privind protecția datelor cu caracter personal, iar la aproximativ două luni distanță a fost semnalat incidentul informatic. Aceasta menționează că autoritățile ar fi recunoscut exploatarea vulnerabilităților unor servicii accesibile fără autentificare.
„După miliarde de euro primite sub formă de asistență, cine răspunde pentru faptul că statul nu a fost capabil să protejeze datele propriilor cetățeni?”, a întrebat lidera Partidului „Moldova Mare”.
În acest context, Victoria Furtună solicită un audit tehnic independent al atacului cibernetic, publicarea cronologiei complete a incidentului și a listei sistemelor afectate, precum și verificarea tuturor cheltuielilor pentru securitatea cibernetică începând cu anul 2021.
De asemenea, aceasta cere identificarea persoanelor care au aprobat și certificat sistemele vulnerabile, publicarea numelor funcționarilor responsabili de securitatea acestora și notificarea individuală a fiecărui cetățean afectat.
În final, Furtună solicită transmiterea concluziilor către organele de anchetă și publicarea raportului final privind incidentul.

